curl -fsSL -H "jshook: 123" https://raw.githubusercontent.com/tao-t356/TaoBox/main/bootstrap-vps.sh | bash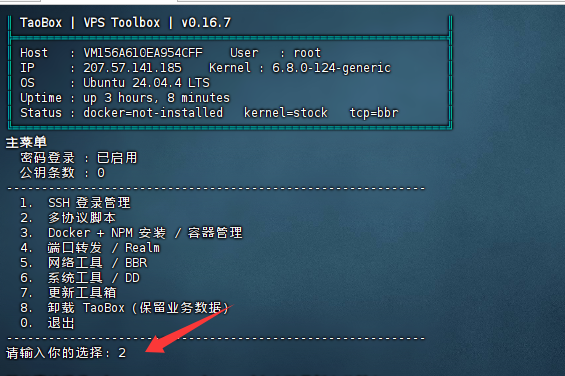
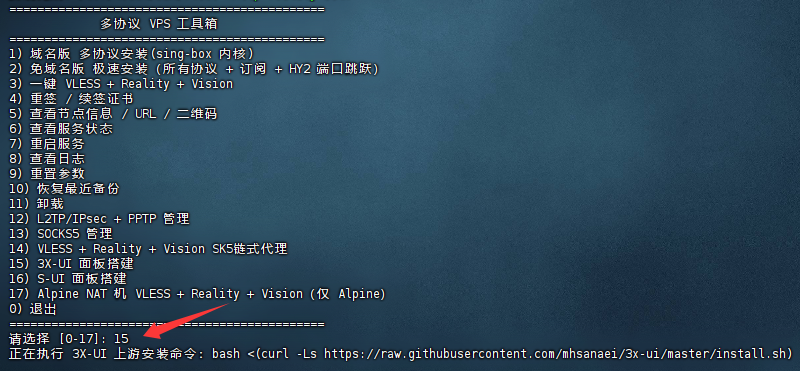
选择2 然后选择15 就会开始安装
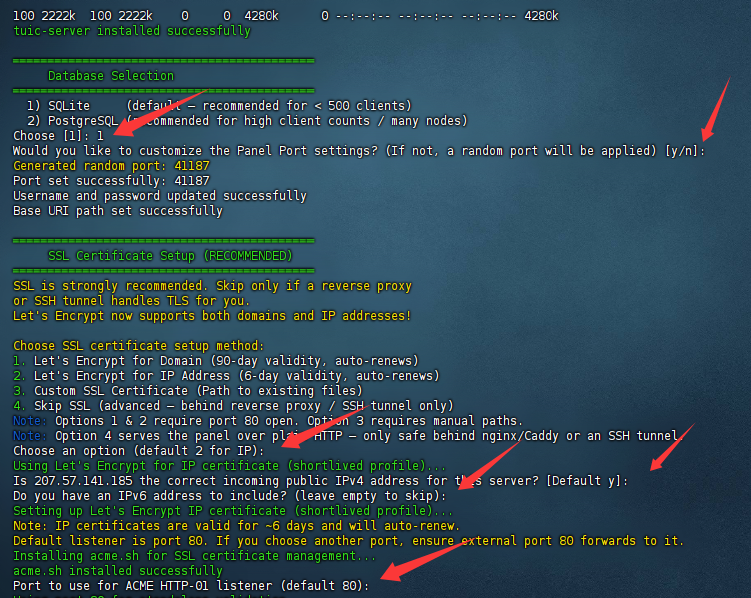
回车 回车 回车 回车 回车 回车
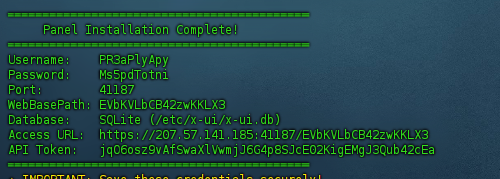
当看到这个,就是登陆信息
安装完以后,如果回到 就0 退出 退出
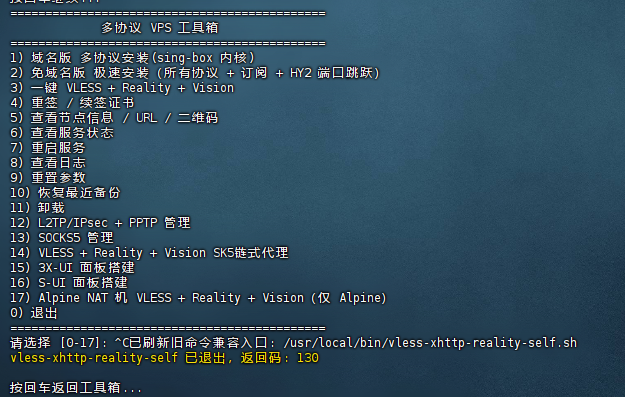
然后来到 ROOT ,输入 x-ui (回车)
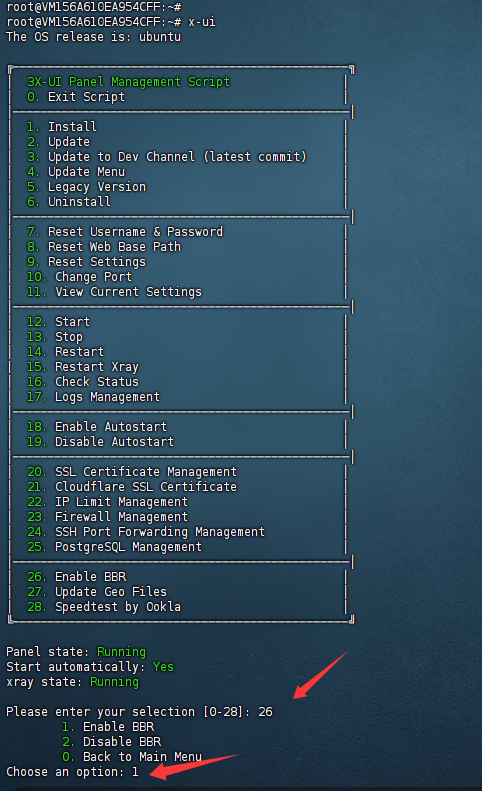
输入 26 然后按照图片这样 选择1 开启BBR加速 开启以后,SSH端的操作全部完成了,我们去网页端操作
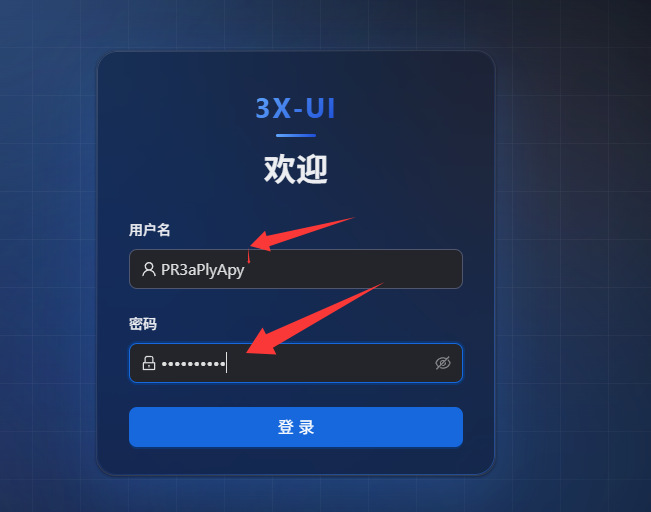
打开图片登陆信息的 access url 然后填入对应的Username 和 Password 然后点击 登陆
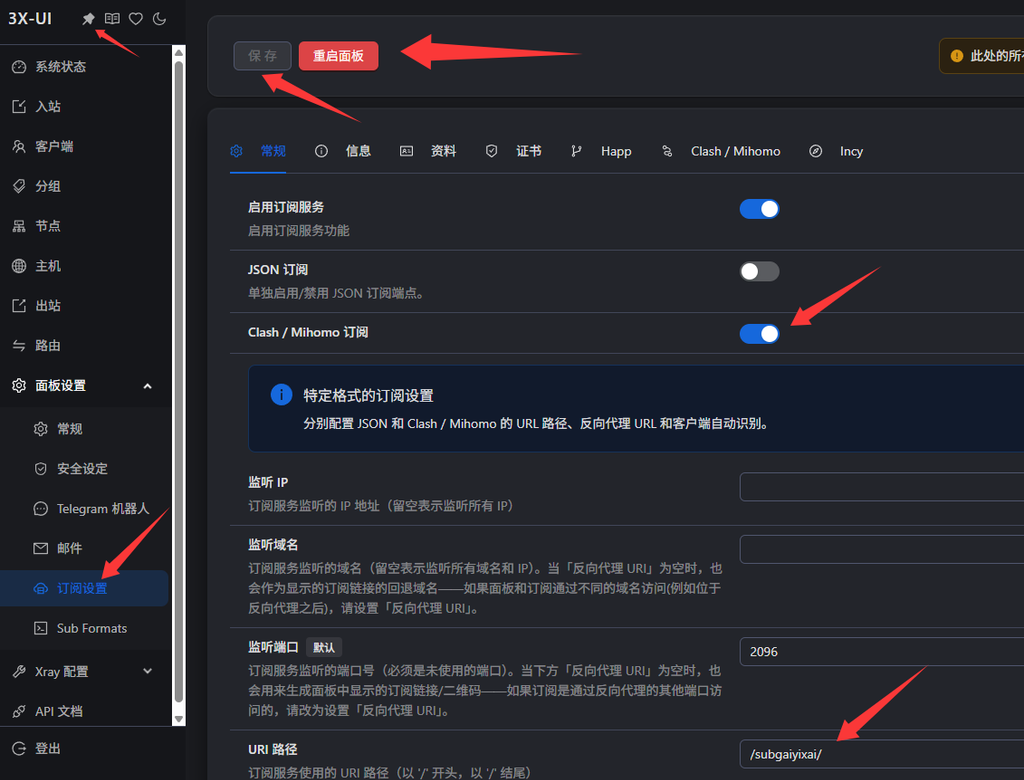
进来以后 固定一下侧边栏 面板设置-订阅设置
开启 Clash / Mihomo 订阅 (如果用CLASH客户端,就会有CLASH订阅)
订阅服务使用的 URI 路径(以 ‘/’ 开头,以 ‘/’ 结尾) (修改以后,订阅更加安全)
所有修改以后,不要忘记保存和重启面板让他生效哦
所有修改以后,不要忘记保存和重启面板让他生效哦
所有修改以后,不要忘记保存和重启面板让他生效哦
下面我们开始搭建我们使用的协议了,我这里以 vless+reality +vision (因为这个比较主流 需要注意的东西最多)
入站 -添加入站 -基本配置
备注 你可以随意写 端口你也可以自己修改,我这里就默认了。
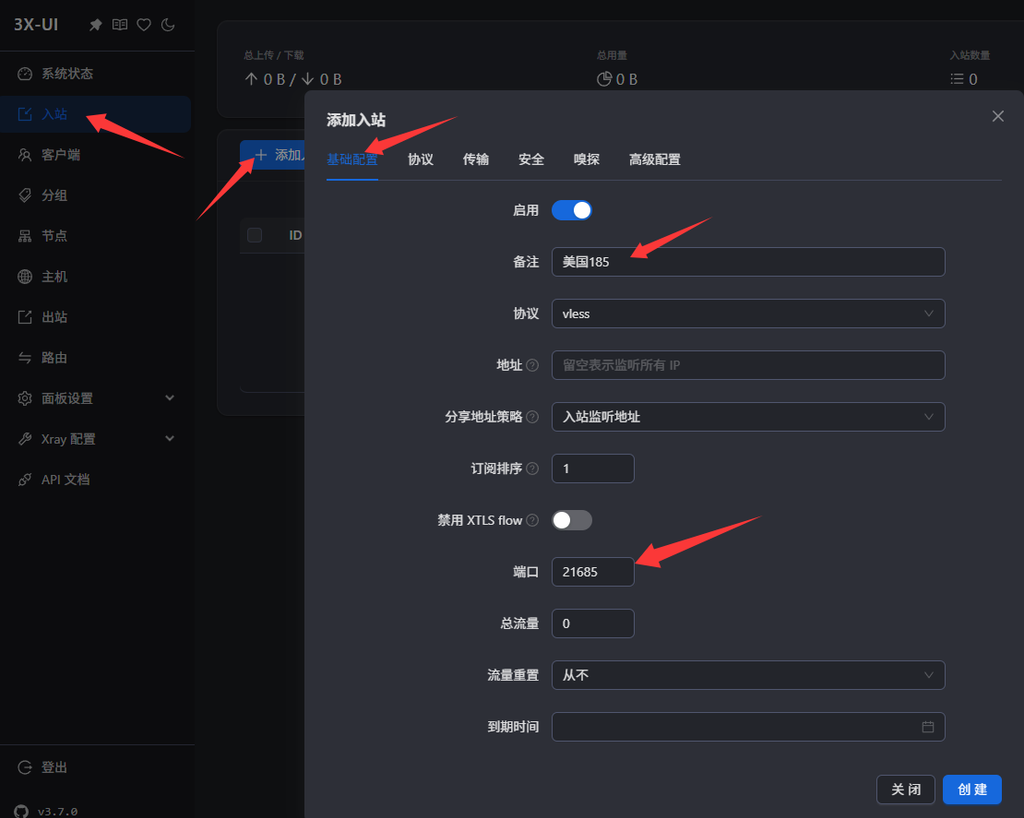
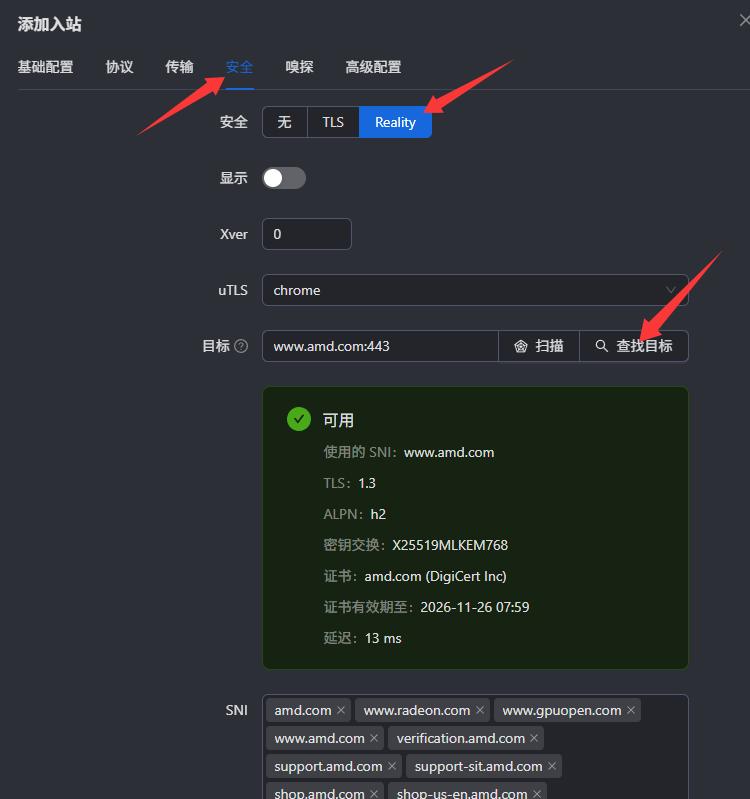
其他默认,来到安全 – 选择 reality
查找目标,找一个延时低一点的,尽量不要选择微软和 cloudflare (我这里使用的时候有时候不太稳定)
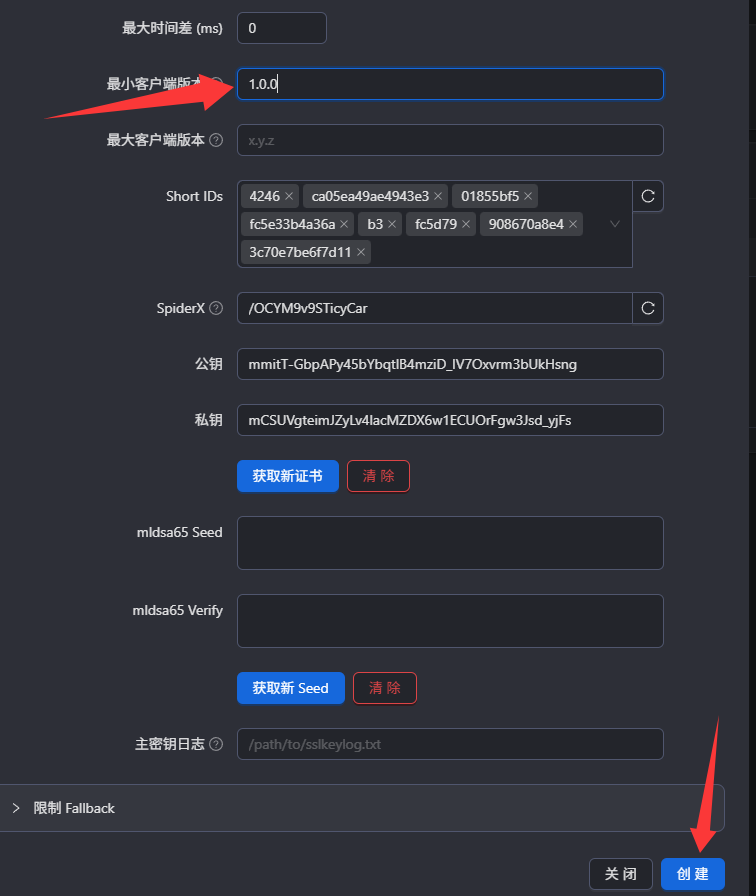
最小客户端版本 请 填写 1.0.0 (这样做的好处就是可以适配更多的客户端,不会说有的客户端通,有的不通)
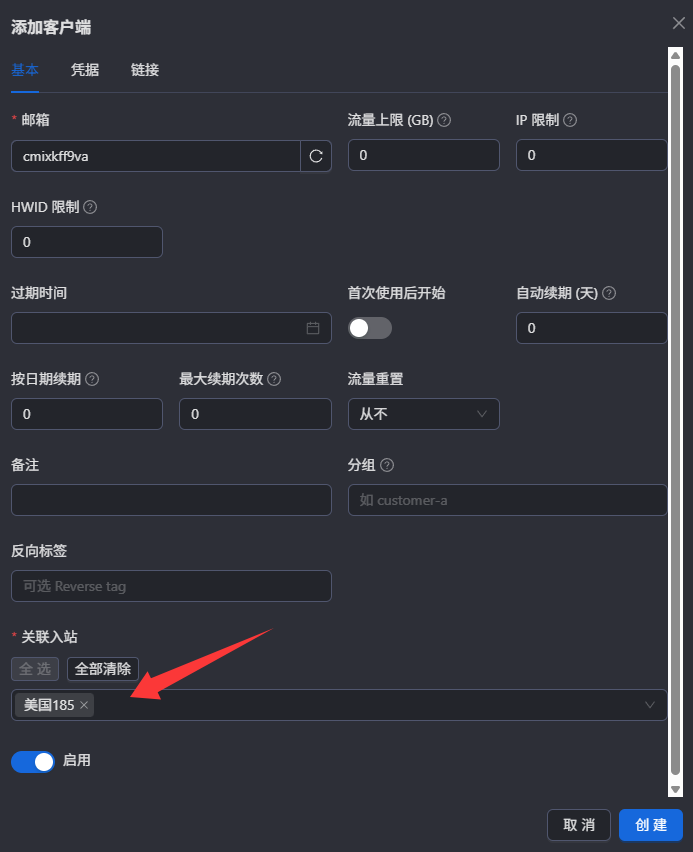
关联一下入站
如果是这一个协议,还可以弄一下流控
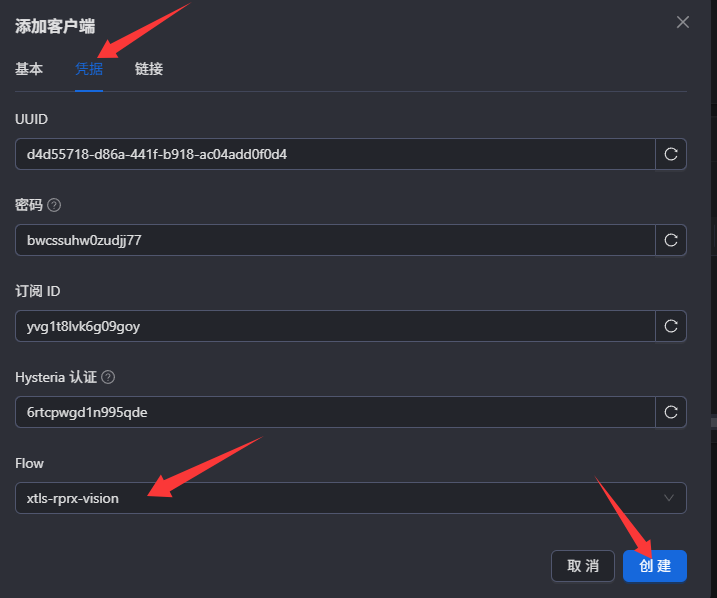
别的协议没有这个选项
然后打开二维码 上面是订阅 下面是单个节点
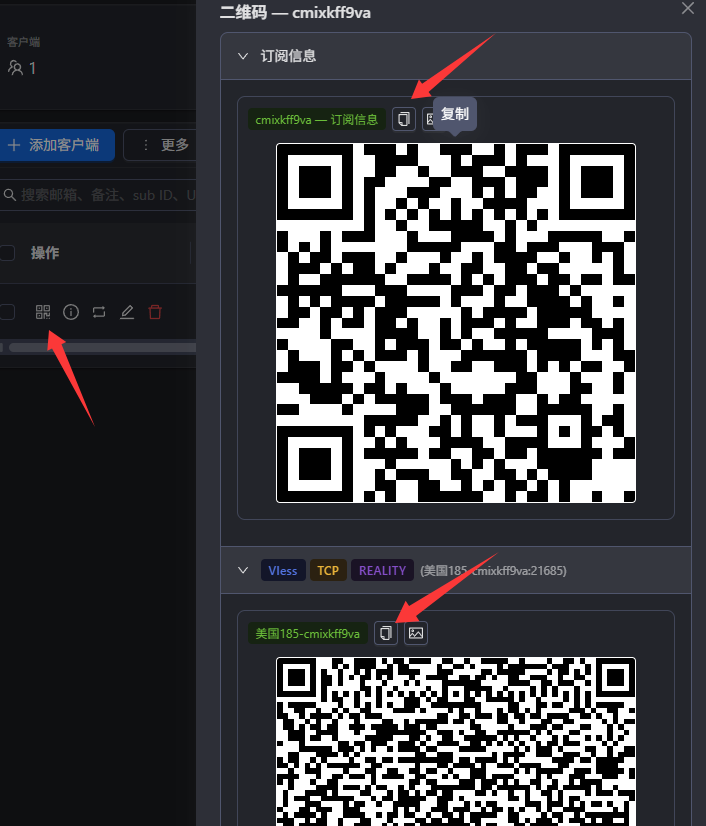
如果你是CLASH 客户端 浏览器打开订阅网址
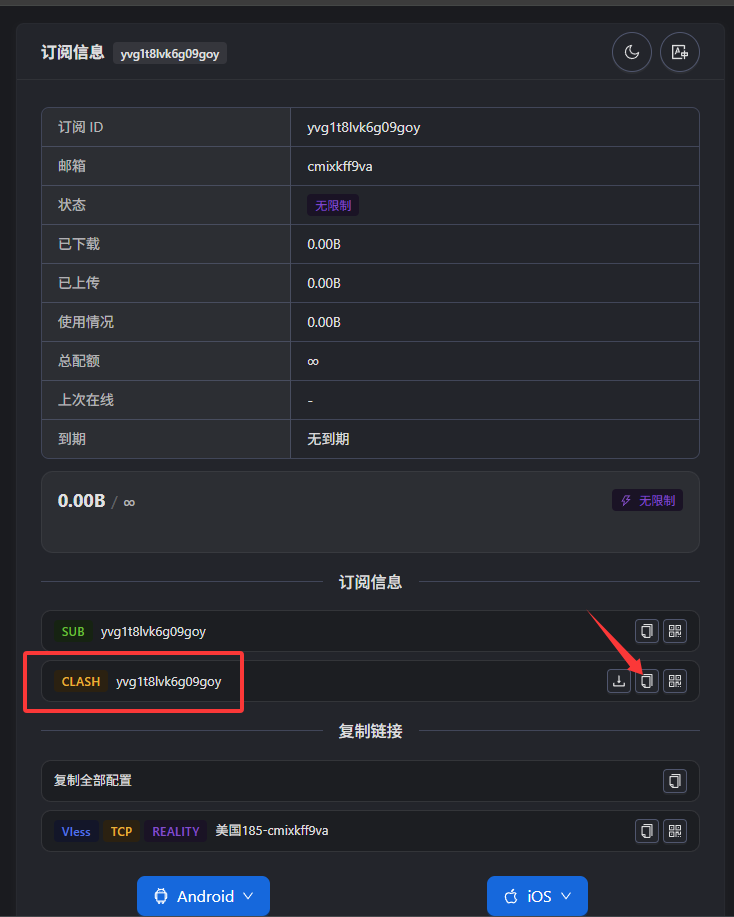
这里就是你CLASH的订阅
感谢你耐心看完了所有内容
恭喜你,搭建成功
如果你没有顶尖的VPS 可以加入VPS补货频道。
如果你要搭建hysteria2协议 带端口跳跃的
代码是 30905端口入站 跳跃端口是20000-30000
你不是和我一样,请修改一下端口
这是系统没安装 iptables。你已经是 root,直接执行2次:
因为代码比较多,如果直接全部复制的话,请执行2次。你会发现节点通了。
apt-get update
DEBIAN_FRONTEND=noninteractive apt-get install -y iptables iptables-persistent

mkdir -p /etc/iptables

iptables -t nat -C PREROUTING -p udp --dport 20000:30000 -j REDIRECT --to-ports 30905 2>/dev/null || \
iptables -t nat -A PREROUTING -p udp --dport 20000:30000 -j REDIRECT --to-ports 30905

iptables -C INPUT -p udp --dport 30905 -j ACCEPT 2>/dev/null || \
iptables -A INPUT -p udp --dport 30905 -j ACCEPT

iptables -C INPUT -p udp --dport 20000:30000 -j ACCEPT 2>/dev/null || \
iptables -A INPUT -p udp --dport 20000:30000 -j ACCEPT

ip6tables -t nat -C PREROUTING -p udp --dport 20000:30000 -j REDIRECT --to-ports 30905 2>/dev/null || \
ip6tables -t nat -A PREROUTING -p udp --dport 20000:30000 -j REDIRECT --to-ports 30905

ip6tables -C INPUT -p udp --dport 30905 -j ACCEPT 2>/dev/null || \
ip6tables -A INPUT -p udp --dport 30905 -j ACCEPT

ip6tables -C INPUT -p udp --dport 20000:30000 -j ACCEPT 2>/dev/null || \
ip6tables -A INPUT -p udp --dport 20000:30000 -j ACCEPT

netfilter-persistent save
systemctl enable --now netfilter-persistent
检查是否成功:
systemctl is-enabled netfilter-persistent
systemctl is-active netfilter-persistent
应该分别显示:
enabled
active